O forte aumento nas compras online desde o início do surto de COVID-19 levou a um aumento significativo nos ataques cibernéticos em sites e aplicativos de varejistas online, tornando imperativo que os comerciantes fiquem alertas aos riscos mais recentes.
O comércio eletrônico passou por uma grande pressão adicional desde o início da pandemia. Restrições de bloqueio e preocupações com a saúde tiveram um impacto significativo no comportamento de compra, criando condições sem precedentes para os varejistas.
Com os consumidores incapazes de visitar lojas físicas, a dependência do comércio eletrônico cresceu significativamente e as empresas foram forçadas a se adaptar rapidamente.
A BDO descobriu que as vendas online no Reino Unido mostraram um crescimento recorde durante maio de 2020 – 129,5% maior do que no mesmo período em maio de 2019.
Infelizmente, o crescimento do comércio eletrônico foi acompanhado por um aumento no número de cibercriminosos visando varejistas online. O crescimento das compras online aumentou a pressão sobre as cadeias de suprimentos dos varejistas, gerenciamento de pedidos e sistemas de atendimento, adicionando mais desafios de segurança à mistura.
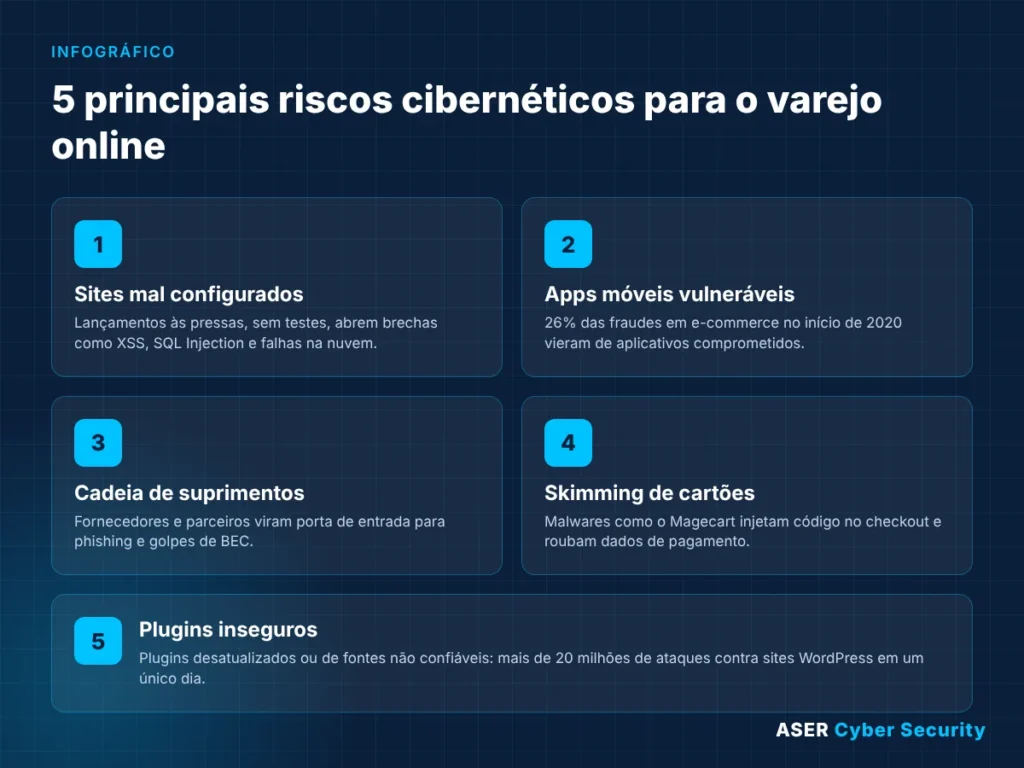
Principais riscos cibernéticos para varejistas online
Durante esse tempo, é importante que as organizações estejam totalmente cientes dos problemas de segurança que podem prejudicar seus negócios e relacionamentos com os clientes.
Além disso, o aumento no volume de clientes pode ter um impacto importante na capacidade contínua de cumprir a LGPD (e o GDPR, para quem vende na Europa) e o PCI DSS. Os principais riscos sobre os quais as organizações devem estar atentas incluem:
Instalação e configuração insegura de sites
Na pressa de responder ao forte aumento nas compras online, muitos varejistas começaram a receber pedidos e a introduzir novos sistemas de comércio eletrônico.
Como resultado disso, muitos podem não ter considerado e avaliado totalmente o impacto dessas alterações na perspectiva da segurança. Todos esses aspectos podem criar vulnerabilidades potenciais para os hackers explorarem.
Durante esse período de intensa pressão para o varejo online, também há um risco maior de introdução de vulnerabilidades de aplicativos, especialmente se as mudanças estiverem sendo implementadas sem que os testes de segurança adequados tenham ocorrido.
Vulnerabilidades comuns de aplicativos que podem permitir que um invasor acesse informações confidenciais de clientes e financeiras incluem falhas de criptografia de dados, de autenticação, cross-site scripting (XSS) e injeção de SQL. As configurações incorretas de segurança na nuvem também são um problema significativo para as empresas.
Proteja sua loja virtual contra XSS, SQL Injection e bots
O Firewall de Aplicação (WAF) gerenciado da ASER bloqueia ataques ao seu site e checkout antes que eles cheguem à aplicação, com monitoramento contínuo do nosso time.
Vulnerabilidades de aplicativos móveis
Os aplicativos de compras móveis provaram ser uma forma valiosa de construir e manter relacionamentos com os clientes durante o bloqueio, mas também são um alvo atraente para os cibercriminosos.
Cerca de 26% das transações fraudulentas de comércio eletrônico nos primeiros três meses de 2020 ocorreram como resultado de aplicativos comprometidos – o dobro dos três meses anteriores.
O impacto da fraude em aplicativos de mobile banking destaca a vulnerabilidade de outros tipos de aplicativos. Nos Estados Unidos, o uso de aplicativos bancários aumentou 50% durante a pandemia e o FBI teve que emitir um aviso aos usuários de que eles podem estar sob maior risco de comprometimento.
📱 Sua loja tem app? Descubra as falhas antes dos criminosos com o Pentest Mobile da ASER – testes de intrusão em apps Android e iOS.
Riscos da cadeia de abastecimento
Nenhuma empresa opera no vácuo. Todo varejista depende de fornecedores e parceiros. Embora a colaboração seja boa para os negócios, ela também aumenta as possibilidades de ataques à segurança da cadeia de suprimentos, porque os fraudadores procuram comprometer as organizações explorando seus relacionamentos com outras empresas.
De acordo com uma pesquisa de violação recente, apenas um pequeno número de empresas do Reino Unido definiu padrões mínimos de segurança para seus fornecedores. Com o aumento dos ataques à cadeia de suprimentos, ignorar esse risco é potencialmente muito prejudicial.
Os atores da ameaça agiram rapidamente para explorar as circunstâncias criadas pela pandemia. A combinação de uma situação de movimento rápido e um aumento nas compras online criou as condições ideais para eles. Os hackers procuram comprometer as organizações tanto diretamente quanto por meio de fornecedores terceirizados, usando phishing.
Business Email Compromise (BEC) é um tipo de ataque no qual os criminosos se disfarçam de colegas e contatos confiáveis para fazer solicitações de pagamento fraudulentas. Os ataques de BEC aumentaram drasticamente durante a pandemia.
Ataques com cartões clonados
Outra atividade criminosa que aumentou desde o início da pandemia é a clonagem de cartões, embora um número surpreendente de empresas ainda não esteja protegendo seus sites de maneira eficaz.
Magecart é um exemplo particularmente agressivo de malware de skimming de cartão, usado para injetar JavaScript no checkout ou na página de carrinho de um site.
O varejista de roupas para atividades ao ar livre Páramo foi infectado com o malware por mais de oito meses antes de ser detectado. Durante esse tempo, os dados pessoais de mais de 3.500 clientes foram comprometidos.
A varejista de acessórios Claire’s também foi atingida, com um ataque supostamente coincidindo com o fechamento de suas lojas físicas. Os cibercriminosos roubaram um volume desconhecido de dados de cartões de pagamento dos clientes infiltrando-se no ambiente do Salesforce Commerce Cloud da empresa por pelo menos sete semanas.
Plugins inseguros
Embora os plugins ofereçam funcionalidades e recursos aprimorados para varejistas online, eles também criam riscos de segurança adicionais. Nem todos os plugins são avaliados quanto à segurança antes de serem instalados ou atualizados regularmente, deixando os sites vulneráveis.
Uma pesquisa identificou que mais de 20 milhões de ataques foram tentados contra mais de meio milhão de sites WordPress individuais em um único dia em maio de 2020.
É essencial verificar se todos os plugins em uso são validados, provenientes de uma fonte confiável e regularmente atualizados. Uma boa higiene de segurança também se estende a todos os outros softwares que as organizações usam para dar suporte a seus sites e aplicativos.
4 etapas práticas para proteger seu negócio online
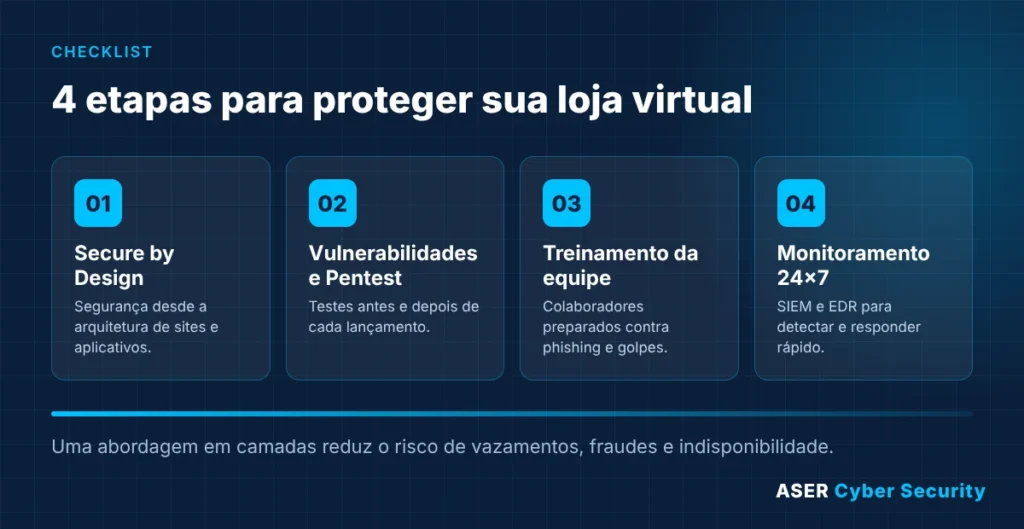
A mudança de hábitos dos compradores online e dos cibercriminosos exige que os varejistas adotem uma abordagem em várias camadas para proteger seus sites, aplicativos, dados e ativos:
1. Aplicativos Secure by Design
Secure by Design refere-se ao princípio de projetar software e sistemas levando em consideração a segurança desde o início do processo de desenvolvimento. Isso significa que a segurança é a consideração central para todos os aspectos de um site ou software, incluindo sua arquitetura.
Priorizar essa abordagem ao desenvolver sites e aplicativos, bem como ao lançar novos produtos e serviços, garante que a segurança seja sempre uma prioridade, em vez de ser deixada de lado ou totalmente esquecida.
2. Realizar avaliações de vulnerabilidade regulares
As organizações devem realizar avaliações regulares de vulnerabilidade para avaliar a segurança de seus sites e aplicativos. O teste de segurança precisa ser realizado antes de lançar um novo site ou aplicativo e depois de lançar novos recursos e serviços.
As avaliações ajudam a identificar configurações incorretas, plugins desatualizados e uso de credenciais inseguras. Pentests de aplicativos também devem ser contratados periodicamente para identificar vulnerabilidades que as ferramentas de varredura automatizada podem deixar passar.
Quantas brechas existem hoje na sua loja virtual?
Com a Análise de Vulnerabilidades e Pentest da ASER, especialistas simulam ataques reais ao seu e-commerce e entregam um plano priorizado de correção.
3. Fornecer treinamento aos funcionários
Os funcionários constituem uma das linhas de defesa mais importantes contra os cibercriminosos. Infelizmente, uma abordagem comum usada por hackers é obter acesso inicial aos sistemas comprometendo primeiro a conta de um membro da equipe.
Os varejistas devem fornecer treinamento abrangente sobre medidas de segurança e boas práticas. A equipe precisa entender a importância de senhas fortes e estar atualizada sobre as últimas campanhas de phishing, para evitar abrir links e anexos de remetentes desconhecidos.
4. Manter monitoramento ativo de endpoints e rede
É essencial que os varejistas estejam atentos ao status de seus sites para agir rapidamente se algo suspeito ocorrer. As empresas de comércio eletrônico devem monitorar sites, servidores web, bancos de dados e infraestrutura de back-end em busca de sinais de comportamento suspeito que possam indicar uma violação.
Essa tarefa pode ser feita manualmente por um administrador ou automaticamente por tecnologias de monitoramento, como SIEM (Gerenciamento de Informações e Eventos de Segurança) e EDR (Detecção e Resposta de Endpoint).
🛡️ Sem equipe para monitorar 24×7? Os Serviços Gerenciados de Segurança da ASER cuidam do monitoramento contínuo, e nosso time de Resposta a Incidentes age rápido quando algo acontece.
Garantindo o sucesso do comércio eletrônico no longo prazo
A adaptação às mudanças é parte integrante do negócio. Mas os riscos de segurança cibernética criados pela pandemia geraram desafios significativos, que continuam ao longo do tempo.
Os cibercriminosos são extremamente oportunistas, e o grande número de novos sites de comércio eletrônico oferece a eles muitas novas oportunidades de ataque. O fim das restrições não reduziu a demanda por e-commerce: os hábitos de compra mudaram, e a estratégia de segurança também precisa mudar.
Para proteger clientes e negócio, os varejistas precisam se concentrar tanto na tecnologia que usam para vender quanto nos próprios produtos. Manter-se atualizado em segurança cibernética e contar com suporte especializado no momento certo ajuda os varejistas a prosperarem em condições comerciais voláteis.
Sua loja virtual está realmente protegida?
Há mais de 20 anos a ASER protege empresas brasileiras com segurança 100% gerenciada. Converse com um especialista e receba um diagnóstico dos riscos do seu e-commerce.