
Imagine que, às 2h da manhã, uma conta administrativa faça um acesso fora do padrão. O alerta chega. Quem investiga? Quem pode bloquear a conta? E quem decide o que fazer se essa conta também sustenta um serviço crítico? As respostas definem como vai funcionar o SOC, o Centro de Operações de Segurança.
Desenhe a resposta antes de cotar a plataforma
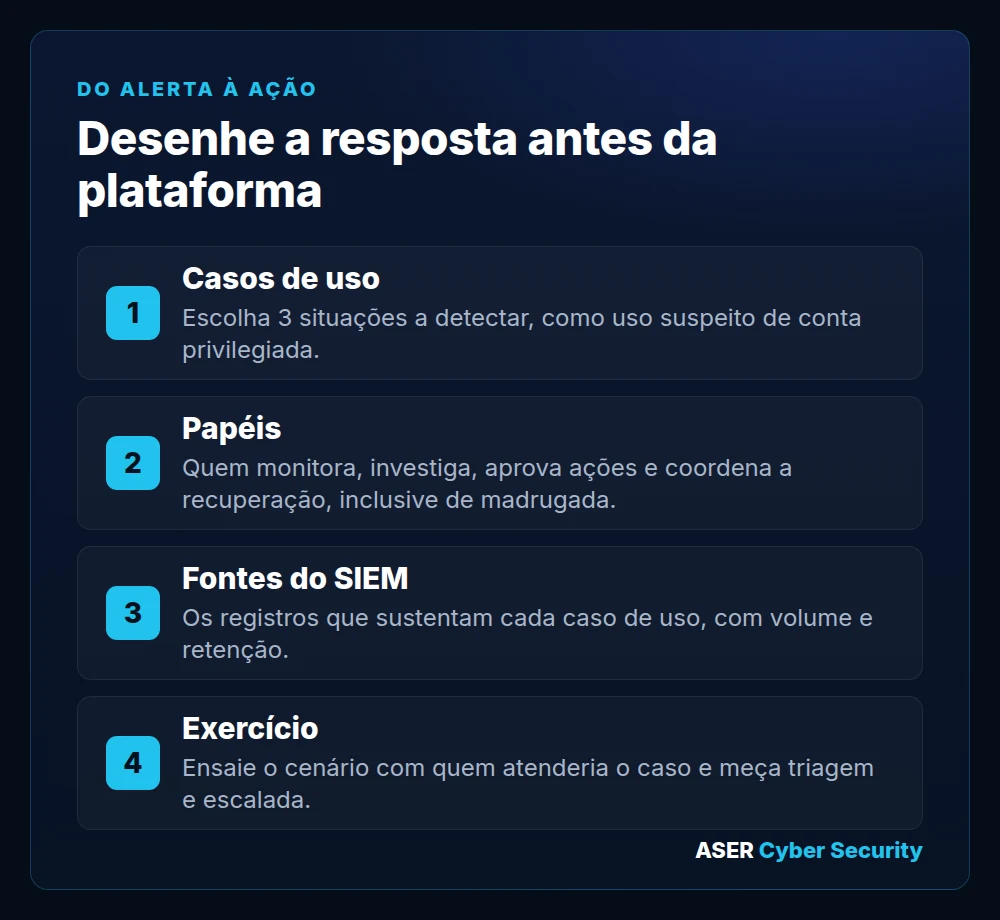
Escolha três situações que a empresa quer detectar e tratar, como uso suspeito de uma conta privilegiada, atividade anormal em um computador crítico e interrupção no envio de registros de um sistema importante. Para cada situação, indique quem monitora, quem investiga, quem aprova ações e quem coordena a recuperação. Inclua contatos e substitutos fora do horário comercial.
Em uma operação compartilhada, deixe explícito quais ações o prestador pode tomar e quais dependem da sua equipe. O NIST SP 800-61 Rev. 3 trata a preparação para responder a incidentes como parte da gestão contínua do risco.
Priorize o que o SIEM precisa enxergar
O SIEM é a plataforma que reúne e correlaciona registros de segurança. Para cotá-lo, comece pelas fontes que sustentam os casos de uso escolhidos, como registros de identidade e de proteção de endpoints. Identifique quais registros ajudam a detectar um evento e quais são consultados principalmente durante uma investigação. O guia de priorização de logs para SIEM do Centro Australiano de Segurança Cibernética (ASD/ACSC) ajuda a estruturar essa escolha.
Use uma planilha simples, com fonte, caso de uso, volume típico e de pico, retenção necessária e responsável pela escalada. Meça os volumes em um período representativo, inclua picos e combine com o fornecedor se a cobrança considera volume, número de ativos ou outra unidade. Assim, propostas com escopos diferentes não parecem equivalentes só porque têm o mesmo nome.
Faça um exercício antes de ampliar a cobertura
Repasse o cenário da conta administrativa com as pessoas que atenderiam o caso. Verifique se a equipe encontra os registros necessários, aciona a pessoa certa e sabe que medida pode tomar. Registre as lacunas e acompanhe indicadores como tempo até a triagem, tempo até a escalada e disponibilidade das fontes críticas.
Modelo para usar: dimensionamento de SOC e SIEM
| Fonte | Caso de uso | Volume típico e de pico | Retenção | Dono da escalada |
|---|---|---|---|---|
| Identidade (ex.: diretório) | Uso suspeito de conta privilegiada | |||
| Proteção de endpoints | Atividade anormal em computador crítico |
Se você já tem ferramentas ou parceiros de segurança, comece mapeando essa divisão de responsabilidades. É o ponto de partida para conversar sobre o ASER SOC sem presumir que você precisa substituir o que já funciona. Talk to an expert.