Notebooks corporativos, smartphones, equipamentos pessoais, dispositivos IoT, fornecedores, visitantes e ativos desconhecidos podem se conectar à infraestrutura todos os dias. A solução de NAC da ASER permite identificar quem está se conectando, reconhecer os dispositivos utilizados e aplicar políticas de acesso de acordo com identidade, perfil, tipo de equipamento e requisitos de segurança.
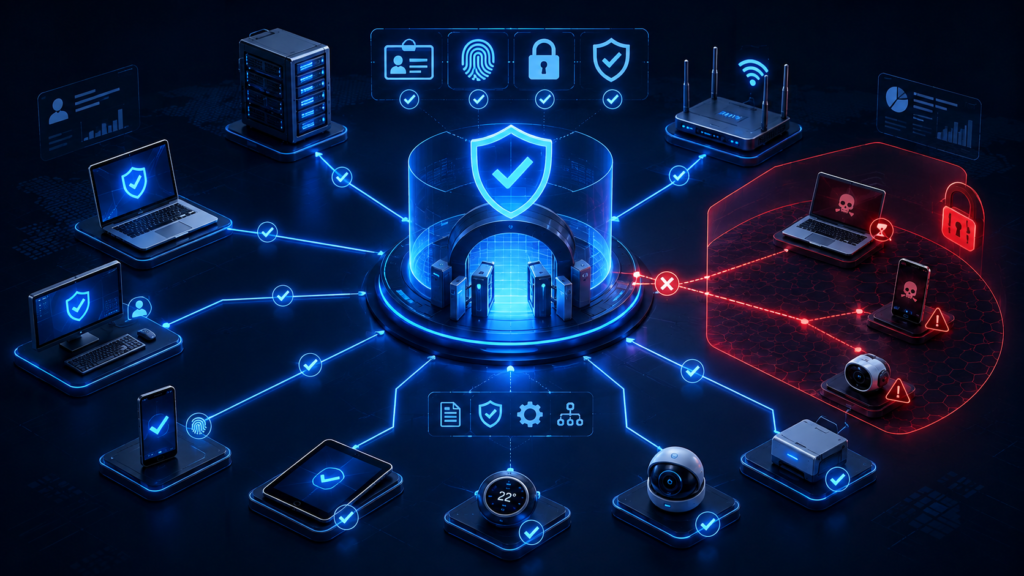
NAC significa Network Access Control, ou Controle de Acesso à Rede.
É uma tecnologia desenvolvida para controlar quais usuários e dispositivos podem se conectar à infraestrutura corporativa e quais recursos poderão acessar depois da conexão.
Antes ou durante o acesso, a solução pode verificar diferentes informações sobre aquele usuário ou equipamento e aplicar automaticamente a política de segurança correspondente.
O objetivo é responder perguntas fundamentais:
Quem está tentando entrar?
Qual dispositivo está sendo utilizado?
Esse equipamento atende aos requisitos de segurança?
A quais recursos ele realmente precisa ter acesso?
A partir dessas informações, o NAC pode permitir, restringir, direcionar ou bloquear a conexão.
Com a expansão das infraestruturas, tornou-se cada vez mais difícil controlar manualmente todos os dispositivos conectados.
Um ambiente corporativo pode reunir equipamentos gerenciados pela TI e muitos outros que não estão sob o mesmo nível de controle.
Entre eles:
Quando um usuário ou dispositivo tenta se conectar, a solução coleta informações para identificar quem ou o que está solicitando acesso.
O equipamento pode ser classificado de acordo com características como tipo, sistema operacional, perfil e propriedade.
Quando necessário, o usuário ou dispositivo passa por mecanismos de autenticação antes de receber acesso.
A solução considera informações relevantes para determinar qual política deve ser aplicada.
Dependendo da tecnologia e da política implementada, o NAC pode verificar se o dispositivo atende a requisitos definidos pela organização.
Com base nessas informações, o acesso pode ser liberado, limitado ou bloqueado.
Saiba quais ativos estão conectados à infraestrutura.
Aplique políticas diferentes de acordo com identidade e função.
Evite que dispositivos desconhecidos tenham acesso irrestrito à rede.
Direcione usuários e dispositivos para ambientes adequados ao seu perfil.
Limite fornecedores aos recursos realmente necessários.
Defina políticas específicas para equipamentos pessoais.
NAC significa Network Access Control, ou Controle de Acesso à Rede.
É uma tecnologia utilizada para identificar usuários e dispositivos e aplicar políticas que determinam se e como eles podem acessar a infraestrutura.
Quando um usuário ou equipamento tenta se conectar, a solução pode analisar informações como identidade, tipo de dispositivo, perfil e conformidade.
Com base nas políticas definidas, o acesso pode ser permitido, restrito ou bloqueado.
Pode bloquear.
Também é possível adotar políticas mais graduais, como permitir apenas acesso à internet ou direcionar o equipamento para uma rede isolada.
A ação depende das regras definidas pela organização.
Sim.
A solução pode controlar acessos tanto em redes cabeadas quanto sem fio, dependendo da infraestrutura implementada.
Pode utilizar.
O 802.1X é uma das tecnologias que podem fazer parte de uma arquitetura de Network Access Control.
Agende um diagnóstico gratuito e veja como a Aser assume a governança das correções na sua operação.