Bloquear a entrada de ameaças é essencial. Mas o que acontece quando um atacante consegue passar pelas primeiras barreiras?
Credenciais comprometidas, dispositivos infectados, acessos legítimos utilizados de forma maliciosa e ataques mais sofisticados podem gerar atividades que não são imediatamente bloqueadas pelas ferramentas tradicionais.
A solução de NDR da ASER amplia a visibilidade sobre a rede, analisa comportamentos e identifica sinais que podem indicar comprometimento, movimentação lateral, comunicação maliciosa ou tentativa de exfiltração de dados.
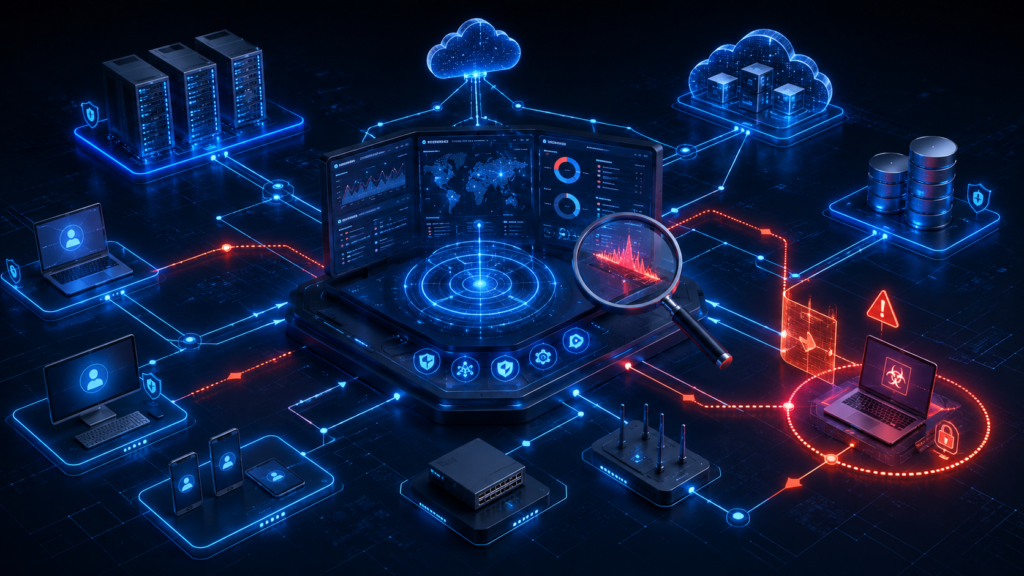
NDR significa Network Detection and Response, ou Detecção e Resposta de Rede.
É uma tecnologia de cibersegurança desenvolvida para monitorar e analisar continuamente o tráfego da rede em busca de comportamentos suspeitos, anomalias e possíveis sinais de ataque.
Diferente de controles que analisam apenas se determinada conexão deve ser permitida ou bloqueada, o NDR busca compreender como usuários, dispositivos, servidores e sistemas normalmente se comunicam.
Quando um comportamento foge desse padrão, a solução pode gerar alertas e fornecer informações para investigação.
O NDR pode ajudar a identificar:
Uma organização pode possuir firewall, antivírus, EDR e diferentes controles de segurança e ainda assim sofrer um comprometimento.
Isso acontece porque os atacantes também utilizam:
Informações sobre as comunicações da rede são capturadas a partir dos pontos definidos na arquitetura.
A solução identifica padrões relacionados à forma como dispositivos, usuários e sistemas normalmente se comunicam.
Mudanças relevantes nesses padrões podem indicar atividades que precisam ser investigadas.
Diferentes eventos e comportamentos podem ser relacionados para fornecer maior contexto sobre uma possível ameaça.
Os alertas podem ser classificados de acordo com o risco, a criticidade dos ativos e o comportamento observado.
As equipes de segurança utilizam as informações registradas para compreender origem, destino, sequência de eventos e possíveis impactos.
Um atacante dificilmente permanece no primeiro dispositivo comprometido.
Depois do acesso inicial, ele pode tentar alcançar servidores, usuários privilegiados e outros recursos.
O NDR ajuda a identificar padrões de comunicação incomuns que podem indicar esse avanço pela infraestrutura.
Uma estação ou servidor infectado pode começar a se comunicar de forma diferente do comportamento habitual.
A solução analisa essas alterações e pode sinalizar atividades suspeitas.
Malwares e ferramentas utilizadas por atacantes podem estabelecer conexões com servidores externos para receber instruções ou transmitir informações.
O NDR pode ajudar a identificar comunicações incompatíveis com o padrão esperado.
Transferências anormais de informações podem indicar tentativas de retirar dados da organização.
A análise considera volume, destino, frequência e outros aspectos do tráfego.
Após entrar na rede, um atacante pode realizar varreduras para descobrir servidores, portas, serviços e outros ativos.
Esses padrões podem ser detectados pela análise das comunicações.
Protocolos legítimos também podem ser utilizados para atividades maliciosas.
O NDR ajuda a identificar usos fora do comportamento habitual.
NDR significa Network Detection and Response, ou Detecção e Resposta de Rede.
É uma categoria de tecnologia que monitora e analisa o tráfego da rede para identificar atividades suspeitas e apoiar a investigação e resposta a ameaças.
O firewall atua principalmente aplicando políticas para permitir ou bloquear comunicações.
O NDR analisa o comportamento das comunicações que ocorrem na infraestrutura, buscando atividades anormais ou potencialmente maliciosas.
As tecnologias são complementares.
Não.
O NDR adiciona capacidade de visibilidade e detecção, enquanto o firewall continua desempenhando um papel fundamental no controle e na proteção da rede.
O EDR monitora atividades dentro dos endpoints onde está instalado.
O NDR analisa o tráfego de rede entre dispositivos e sistemas.
Em conjunto, eles oferecem perspectivas diferentes sobre uma possível ameaça.
Não.
Uma das vantagens da análise comportamental é ajudar a identificar atividades suspeitas mesmo quando não correspondem diretamente a uma assinatura conhecida.
Normalmente, a análise de rede não depende da instalação de um agente em todos os dispositivos.
A arquitetura e os mecanismos de coleta variam conforme a plataforma escolhida.
Agende um diagnóstico gratuito e veja como a Aser assume a governança das correções na sua operação.