Credenciais podem ser comprometidas, endpoints podem apresentar comportamentos suspeitos, novas conexões podem surgir na rede e sistemas críticos podem começar a gerar sinais de ataque a qualquer momento.
Sem uma operação estruturada para analisar esses sinais, alertas importantes podem passar despercebidos no meio de milhares de eventos. O SOC da ASER combina especialistas, processos e tecnologias para monitorar continuamente o ambiente, identificar ameaças, investigar atividades suspeitas e apoiar ações de contenção e resposta.
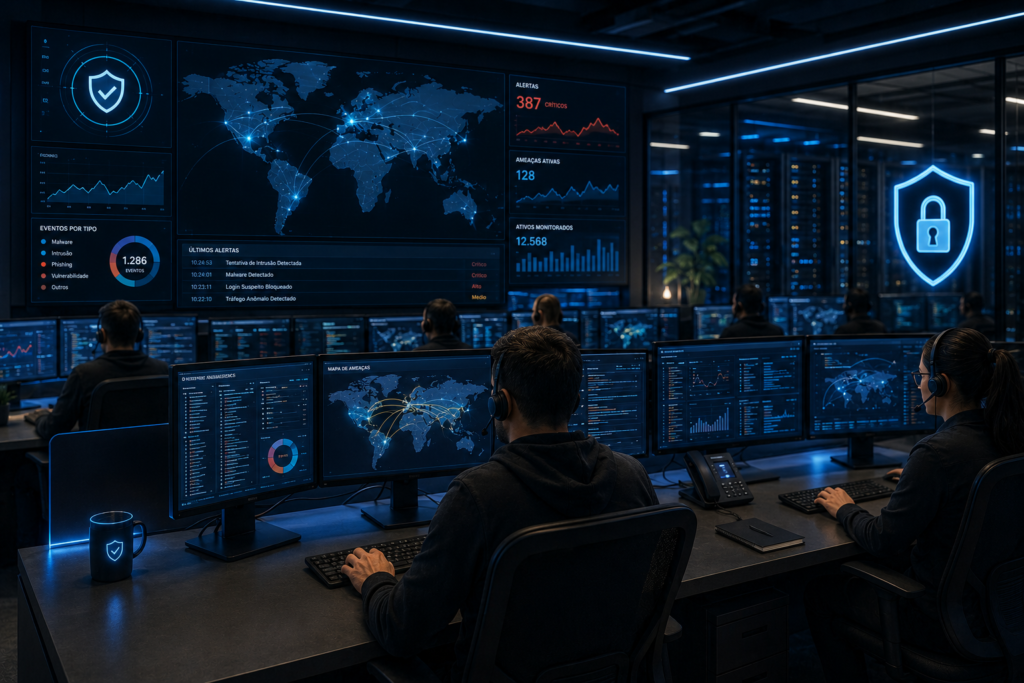
SOC significa Security Operations Center, ou Centro de Operações de Segurança.
É uma estrutura especializada em monitorar continuamente a infraestrutura tecnológica para identificar, analisar e responder a possíveis ameaças e incidentes de cibersegurança.
O SOC reúne três elementos fundamentais:
Pessoas
Analistas e especialistas responsáveis por investigar e responder aos eventos.
Processos
Procedimentos para triagem, classificação, investigação, escalonamento e resposta.
Tecnologia
Ferramentas utilizadas para coletar, correlacionar e analisar informações provenientes do ambiente.
O objetivo é transformar milhares de logs e alertas em decisões de segurança.
Firewalls, EDRs, sistemas de identidade, aplicações, servidores e plataformas em nuvem geram continuamente informações sobre o que acontece no ambiente.
O desafio não é apenas coletar esses dados.
É identificar quais eventos realmente representam riscos.
Sem uma operação especializada, problemas como estes podem ocorrer:
Múltiplas tentativas de autenticação ou acessos incompatíveis com o comportamento esperado.
Uso anormal de credenciais legítimas.
Comportamentos associados a códigos maliciosos identificados por diferentes ferramentas.
Sinais relacionados a execução maliciosa, movimentação lateral e outras etapas de um ataque.
Tentativas de um invasor alcançar diferentes dispositivos após obter acesso inicial.
Atividades relacionadas ao aumento indevido de permissões.
Tenha profissionais acompanhando os sinais de segurança do ambiente.
Identifique comportamentos suspeitos antes que o impacto aumente.
Separe falsos positivos de eventos que realmente precisam de investigação.
Entenda o contexto e a extensão de possíveis incidentes.
Utilize processos previamente definidos para reduzir improvisações.
Relacione informações provenientes de diferentes tecnologias.
SOC significa Security Operations Center, ou Centro de Operações de Segurança.
É uma estrutura especializada em monitorar, detectar, investigar e responder a ameaças de cibersegurança.
Pode funcionar em regime 24×7.
A cobertura depende do modelo e do SLA contratados.
Um SIEM é uma das tecnologias mais utilizadas em operações SOC, mas a arquitetura pode incluir diferentes ferramentas de detecção e análise.
Dependendo da tecnologia e do escopo, ferramentas já existentes podem ser integradas ou utilizadas pela operação.
SIEM é uma tecnologia.
SOC é a operação composta por pessoas, processos e ferramentas.
Agende um diagnóstico gratuito e veja como a Aser assume a governança das correções na sua operação.