A maioria das empresas não sabe o que está exposto na internet. Subdomínios esquecidos, serviços cloud mal configurados, certificados SSL expirados, shadow IT e domínios falsos (typosquatting) criam uma superfície de ataque invisível que atacantes exploram diariamente. A ASER mapeia, monitora e reduz sua exposição externa em tempo real.
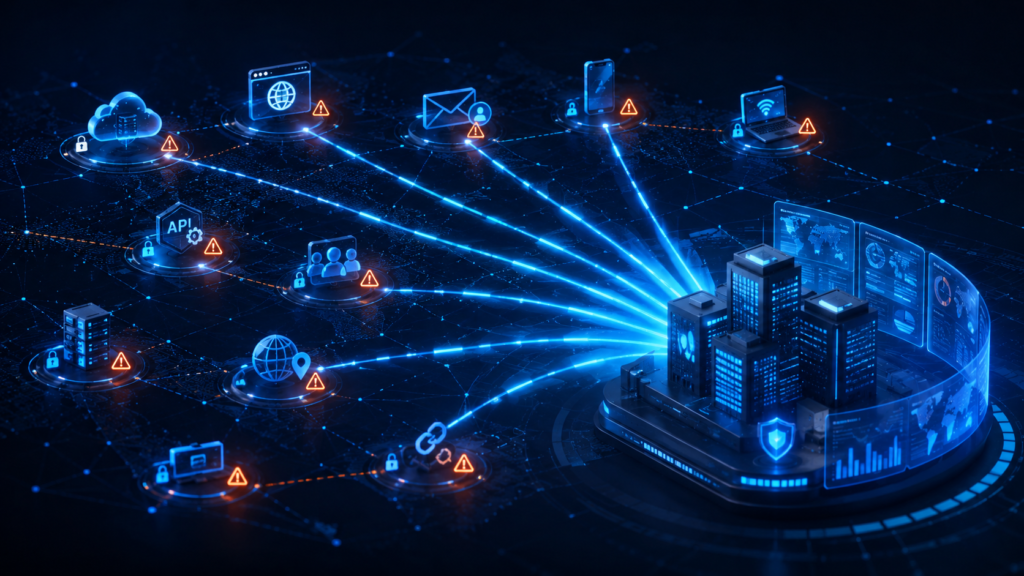
External Attack Surface Management (EASM) é a prática de descobrir, inventariar, avaliar e monitorar continuamente todos os ativos de TI que estão expostos à internet e podem ser alvo de atacantes. Diferente de um pentest pontual, o EASM opera 24 horas por dia, 7 dias por semana, escaneando a superfície de ataque externa da empresa em busca de:
O EASM complementa outras disciplinas como CSPM (Cloud Security Posture Management), CAASM (Cyber Asset Attack Surface Management) e VM (Vulnerability Management), formando uma visão unificada da exposição organizacional.
A superfície de ataque externa cresce exponencialmente. Cada novo serviço cloud, API, parceiro integrado ou aquisição adiciona ativos invisíveis à equipe de segurança. Sem visibilidade, você não pode proteger.
Nossos scanners mapeiam subdomínios, IPs, ranges, certificados, tecnologias e serviços expostos. Ativos novos são descobertos em menos de 4 horas após exposição.
Identificamos aplicações, APIs, buckets S3 e databases criados por equipes de negócio sem aprovação de segurança. Você vê o que seus próprios funcionários esqueceram de reportar.
Rastreamos variações de domínio que imitam sua marca. Receba alertas quando atacantes registram domínios para phishing, antes que seus clientes sejam enganados.
Não inundamos você com milhares de alertas. Cada vulnerabilidade é priorizada considerando exposição, criticidade do ativo, presença de dados sensíveis e probabilidade de exploração.
Integramos AWS, Azure, GCP e ambientes on-premise. Visualize toda a superfície de ataque em um dashboard unificado, com filtros por business unit, aplicação ou criticidade.
Clientes ASER que implementam EASM reduzem drasticamente a exposição externa em 90 dias. Ativos não gerenciados são desativados, vulnerabilidades são corrigidas e shadow IT é formalizado.
Inventário completo de subdomínios, IPs, ranges, certificados SSL, serviços expostos e tecnologias detectadas na internet. Atualização contínua com descoberta de novos ativos.
Identificação de serviços cloud, aplicações e APIs não autorizados criados por equipes internas. Mapeamento de recursos em AWS, Azure e GCP fora do controle de segurança.
Rastreamento de domínios similares à sua marca usados para phishing, fraudes e campanhas de engenharia social. Alertas em tempo real de novos registros suspeitos.
Varredura contínua de CVEs em serviços expostos. Priorização por criticidade, presença de exploits públicos e impacto ao negócio. Relatórios com proof-of-concept e remediação.
Avaliação de configurações em nuvem: buckets S3 públicos, security groups abertos, IAM permissivo, databases expostas. Alinhamento com CIS AWS/Azure/GCP Foundations.
Painel executivo com tendências de exposição, comparação mensal, SLA de remediação e ROI da redução de risco. Exportável para apresentações de board e auditorias.
EASM (External Attack Surface Management) é um processo contínuo de descoberta e monitoramento de ativos expostos à internet, enquanto um pentest é uma avaliação pontual e manual. O EASM opera 24/7, detectando novos ativos, shadow IT e vulnerabilidades em tempo real, complementando — não substituindo — o pentest.
O mapeamento inicial leva entre 24 e 72 horas, dependendo da complexidade da infraestrutura. Após isso, o monitoramento é contínuo: novos ativos são descobertos em menos de 4 horas após exposição na internet.
Sim. Nossos scanners detectam serviços cloud, APIs, aplicações e recursos criados sem aprovação formal de segurança — inclusive em contas AWS, Azure e GCP não centralizadas. Isso é um dos principais casos de uso do EASM.
Não. O EASM complementa CSPM, CAASM e Vulnerability Management. Enquanto o CSPM foca em configurações de nuvem e o VM em vulnerabilidades conhecidas, o EASM traz a visibilidade externa — o que está exposto na internet e pode ser alcançado por atacantes.
Rastreamos variações de domínio que imitam sua marca (ex: seu-domínio.com vs. seu-domínio.net, seu-domínio-br.com). Quando um domínio suspeito é registrado, você recebe um alerta imediato com análise de risco, permitindo ação legal ou takedown antes que seja usado em phishing.
Indiretamente, sim. A LGPD e a ISO 27001 exigem controle de ativos e gestão de riscos. Sem saber o que está exposto, é impossível demonstrar controle. O EASM fornece o inventário e a evidência que auditores e reguladores esperam ver.
Agende um diagnóstico gratuito e veja como a Aser assume a governança das correções na sua operação.