Um e-commerce vulnerável pode expor dados de clientes, permitir manipulação de preços e descontos, facilitar fraudes, comprometer contas e interromper uma das operações mais importantes da empresa: a venda.
O Pentest para E-commerce da ASER simula ataques reais contra a loja virtual para identificar vulnerabilidades técnicas e falhas de lógica de negócio em toda a jornada de compra, desde o cadastro do cliente até a confirmação do pagamento.
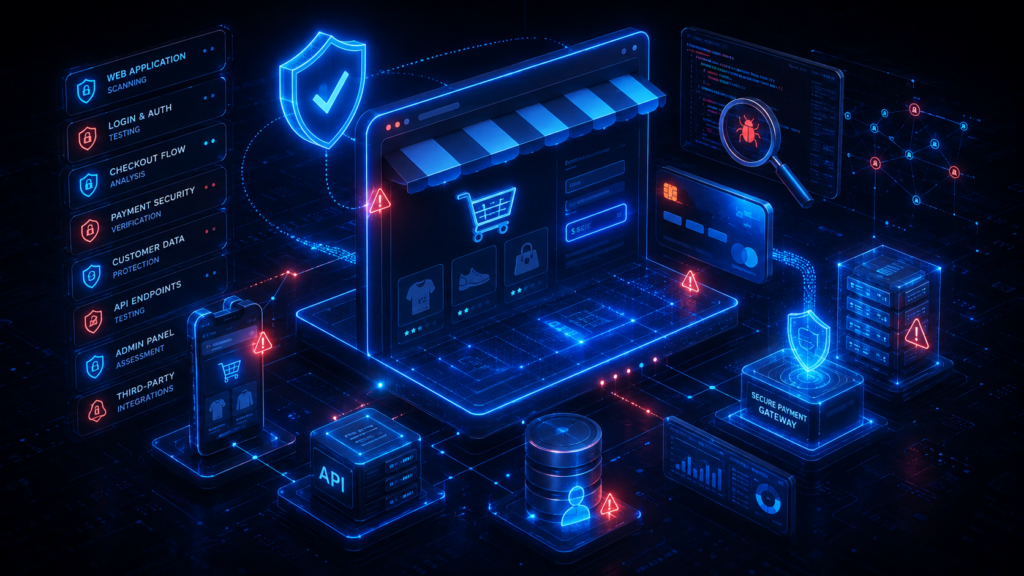
O Pentest para E-commerce é um teste de intrusão especializado em lojas virtuais, plataformas de venda e aplicações conectadas à jornada de compra.
Durante o trabalho, nossos especialistas assumem a perspectiva de um atacante e tentam explorar vulnerabilidades que poderiam permitir acesso indevido a contas, manipulação de pedidos, alteração de valores, exposição de informações, abuso de cupons ou comprometimento de integrações.
Diferente de uma análise automatizada de vulnerabilidades, o pentest combina ferramentas especializadas, testes manuais e conhecimento sobre os processos comerciais do e-commerce.
Além da tecnologia, avaliamos a lógica que sustenta a operação.
Um e-commerce reúne dados pessoais, informações comerciais, integrações, meios de pagamento e processos que movimentam diretamente a receita da empresa.
Uma vulnerabilidade aparentemente simples pode ser combinada com outras falhas e utilizada para criar fraudes, acessar informações de clientes, alterar pedidos ou comprometer sistemas integrados.
Os testes são conduzidos por profissionais que analisam a aplicação sob a perspectiva de um atacante, combinando técnicas automatizadas com exploração manual. Equipe com certificações OSCP, CEH e eWPT.
Não verificamos apenas vulnerabilidades técnicas. Analisamos como uma falha poderia afetar vendas, clientes, pagamentos, estoque, reputação e continuidade da operação.
A execução pode considerar referências como OWASP Web Security Testing Guide, OWASP Top 10, OWASP API Security Top 10 e boas práticas aplicáveis ao ambiente avaliado.
Avaliamos cenários específicos da operação, como manipulação de preços, abuso de cupons, alteração de pedidos e acesso indevido a fluxos comerciais.
Cada projeto é planejado de acordo com a arquitetura, as tecnologias, as integrações e as funcionalidades utilizadas pelo e-commerce.
Definimos previamente escopo, horários, credenciais, restrições e regras de engajamento para reduzir riscos à disponibilidade da plataforma.
Mapeamos os ambientes, domínios, APIs, perfis de acesso, integrações e funcionalidades que serão avaliados.
Identificamos tecnologias, endpoints, superfícies expostas, fluxos de autenticação, integrações e possíveis pontos de entrada.
Utilizamos ferramentas especializadas para apoiar a descoberta inicial de vulnerabilidades, configurações inadequadas e componentes expostos.
Os especialistas validam os achados e realizam testes manuais de exploração, autorização, autenticação, sessões, APIs e lógica de negócio.
Cada vulnerabilidade é analisada considerando sua possibilidade de exploração e o impacto técnico e comercial para a empresa.
Entregamos os resultados de forma estruturada, com visão executiva, detalhes técnicos, evidências e orientações para correção.
Nenhum teste começa sem autorização formal do responsável pelo ambiente. Sistemas fora do escopo não são tocados.
Ativos, técnicas, horários e o que fica de fora são registrados antes do início, para não haver surpresas.
Se houver impacto inesperado ou sinal de um incidente real em andamento, o teste é interrompido e você é avisado na hora.
Um responsável da ASER e um do cliente, com canal direto de escalonamento durante toda a execução.
Coletamos o mínimo necessário para provar cada achado, com prazo de guarda e descarte combinados.
Depois das correções, o reteste confirma que cada falha foi de fato eliminada, quando previsto no escopo.
Onde estão minhas falhas e quais corrigir primeiro? Varredura contínua, priorização pelo risco real e governança das correções.
Essa falha é explorável e qual o impacto? Exploração controlada de aplicações e APIs, com evidências e plano de correção.
Até onde um invasor avança na minha rede? Testes na infraestrutura interna e externa, segmentação e movimentação lateral.
Minha equipe detecta e responde a um ataque real? Simulação de adversário com objetivos definidos, medindo detecção e resposta.
O que eu tenho exposto na internet sem saber? Descoberta contínua de ativos, serviços e domínios expostos.
Meus colaboradores caem em golpes? Simulações de phishing, SMS e ligações, com treinamento no momento da falha.
O scan utiliza ferramentas automatizadas para identificar possíveis vulnerabilidades e configurações inadequadas.
O pentest vai além. Especialistas validam manualmente os achados, exploram combinações de falhas e analisam cenários específicos da operação, incluindo autenticação, permissões e lógica de negócio.
Os testes são planejados para reduzir o risco de indisponibilidade. Antes do início, definimos regras de engajamento, horários, limites, sistemas críticos e procedimentos de interrupção.
Testes potencialmente destrutivos ou que possam comprometer a operação somente são realizados quando previamente autorizados.
Podemos avaliar a implementação da integração entre o e-commerce e o gateway, incluindo parâmetros, callbacks, webhooks, validações e fluxos de comunicação.
A infraestrutura interna do fornecedor somente pode ser testada quando houver autorização formal e inclusão específica no escopo.
Sim. Os testes de lógica de negócio podem avaliar alterações de preços, quantidades, descontos, cupons, fretes, créditos, cashback e outras regras comerciais utilizadas pela plataforma.
Sim. No modelo Gray Box, podem ser disponibilizados usuários com diferentes níveis de acesso, como cliente, vendedor, operador, parceiro e administrador.
Isso permite avaliar se as permissões estão corretamente separadas.
O serviço pode apoiar a identificação e o tratamento de vulnerabilidades relacionadas ao ambiente de pagamento e gerar evidências para processos de conformidade.
Entretanto, a adequação ao PCI DSS depende do escopo, da arquitetura, do modelo de processamento de pagamentos e dos requisitos aplicáveis à organização. O pentest, isoladamente, não representa uma certificação
O teste pode identificar vulnerabilidades que exponham dados pessoais ou permitam acesso indevido a informações de clientes.
A conformidade completa com a LGPD, porém, também envolve aspectos jurídicos, administrativos, processuais e de governança que vão além do teste técnico.
O prazo depende do tamanho da plataforma, da quantidade de funcionalidades, APIs, integrações, perfis de usuários e ambientes incluídos.
A duração e o cronograma são definidos após a etapa de levantamento do escopo.
Converse com um especialista para definir o escopo do seu teste e receber uma proposta.