Uma porta exposta, uma configuração inadequada ou uma credencial comprometida pode ser o ponto de entrada para um ataque capaz de atingir sistemas críticos, informações confidenciais e diferentes áreas da organização. O Pentest Network da ASER simula ataques reais contra a infraestrutura interna ou externa da empresa para identificar vulnerabilidades, explorar possíveis caminhos de comprometimento e avaliar até onde um invasor conseguiria avançar no ambiente.
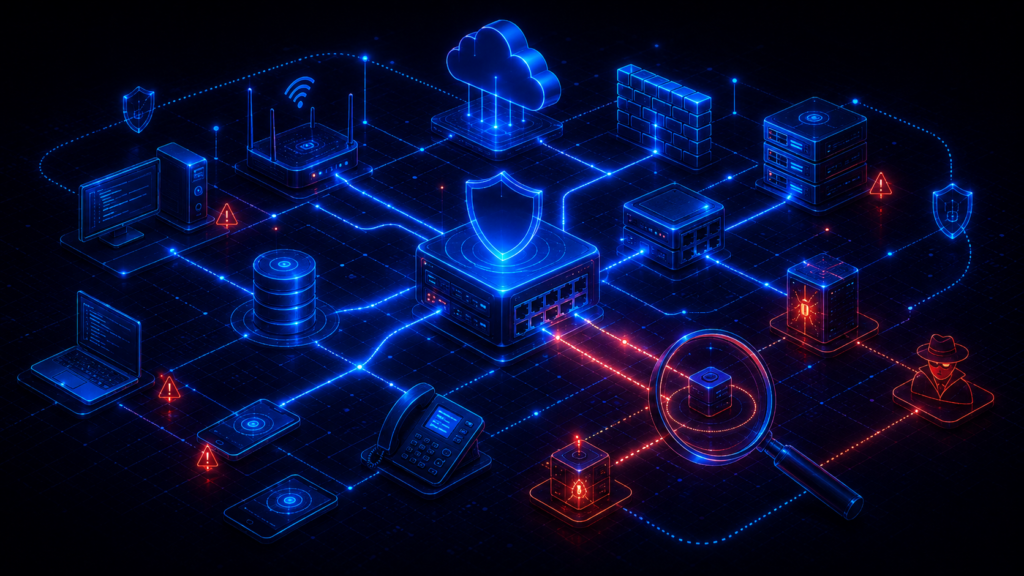
O Pentest Network é um teste de intrusão realizado na infraestrutura de rede de uma organização.
Durante o trabalho, nossos especialistas assumem a perspectiva de um atacante e buscam vulnerabilidades que possam permitir acesso inicial, comprometimento de sistemas, elevação de privilégios, movimentação entre ambientes ou acesso a informações sensíveis.
A avaliação pode ser realizada tanto na superfície externa da empresa, acessível pela internet, quanto na rede interna, simulando cenários como o comprometimento de um dispositivo, uma credencial ou um ponto de acesso corporativo.
Diferente de uma análise automatizada de vulnerabilidades, o Pentest Network combina ferramentas especializadas, validação manual e exploração controlada para demonstrar como diferentes falhas poderiam ser utilizadas em um ataque real.
A avaliação pode incluir:
As redes corporativas conectam usuários, sistemas, servidores, unidades, fornecedores e serviços essenciais para a operação.
Uma vulnerabilidade isolada pode parecer de baixo impacto. Entretanto, quando combinada com configurações inadequadas, credenciais fracas ou falhas de segmentação, ela pode permitir que um atacante avance pelo ambiente e comprometa ativos críticos.
O Pentest Network mostra não apenas quais vulnerabilidades existem, mas como elas podem ser exploradas em conjunto.
O Pentest Network ajuda sua empresa a:
Os testes são conduzidos por profissionais que analisam a aplicação sob a perspectiva de um atacante, combinando técnicas automatizadas com exploração manual.
Não verificamos apenas vulnerabilidades técnicas. Analisamos como uma falha poderia afetar vendas, clientes, pagamentos, estoque, reputação e continuidade da operação.
A execução pode considerar referências como OWASP Web Security Testing Guide, OWASP Top 10, OWASP API Security Top 10 e boas práticas aplicáveis ao ambiente avaliado.
Avaliamos cenários específicos da operação, como manipulação de preços, abuso de cupons, alteração de pedidos e acesso indevido a fluxos comerciais.
Cada projeto é planejado de acordo com a arquitetura, as tecnologias, as integrações e as funcionalidades utilizadas pelo e-commerce.
Definimos previamente escopo, horários, credenciais, restrições e regras de engajamento para reduzir riscos à disponibilidade da plataforma.
Mapeamos os ambientes, domínios, APIs, perfis de acesso, integrações e funcionalidades que serão avaliados.
Identificamos tecnologias, endpoints, superfícies expostas, fluxos de autenticação, integrações e possíveis pontos de entrada.
Utilizamos ferramentas especializadas para apoiar a descoberta inicial de vulnerabilidades, configurações inadequadas e componentes expostos.
Os especialistas validam os achados e realizam testes manuais de exploração, autorização, autenticação, sessões, APIs e lógica de negócio.
Cada vulnerabilidade é analisada considerando sua possibilidade de exploração e o impacto técnico e comercial para a empresa.
Entregamos os resultados de forma estruturada, com visão executiva, detalhes técnicos, evidências e orientações para correção.
O scan utiliza ferramentas automatizadas para identificar possíveis vulnerabilidades, portas abertas e componentes desatualizados.
O Pentest Network inclui validação manual, exploração controlada e análise de como diferentes falhas poderiam ser combinadas em um ataque real.
O Pentest externo simula um atacante que está fora da organização e possui acesso apenas aos ativos expostos pela internet.
O Pentest interno parte de algum nível de acesso à rede corporativa e avalia possibilidades de elevação de privilégios, movimentação lateral e comprometimento de outros ativos.
Os testes são planejados para reduzir os riscos à disponibilidade.
Antes do início, são definidas regras de engajamento, restrições, horários, ativos críticos e procedimentos para interrupção.
Técnicas potencialmente destrutivas ou capazes de gerar indisponibilidade somente são executadas mediante autorização específica.
Sim, quando o Active Directory está incluído no escopo.
A avaliação pode abranger contas, permissões, grupos privilegiados, políticas de senha, contas de serviço e caminhos de comprometimento do domínio.
Podem ser realizados testes controlados relacionados a credenciais, desde que estejam autorizados no escopo.
As técnicas, os limites e as contas envolvidas são definidos previamente para reduzir riscos de bloqueio ou impacto operacional.
Agende um diagnóstico gratuito e veja como a Aser assume a governança das correções na sua operação.