Scanners apontam possíveis falhas. O teste de intrusão responde o que realmente importa: essa falha pode ser explorada? O que um atacante conseguiria acessar? Os controles atuais bloqueiam os ataques que mais preocupam? O Teste de Intrusão da ASER simula ataques reais contra suas aplicações e APIs, dentro de um escopo autorizado por escrito, para mostrar na prática o risco de cada vulnerabilidade e o que corrigir primeiro.
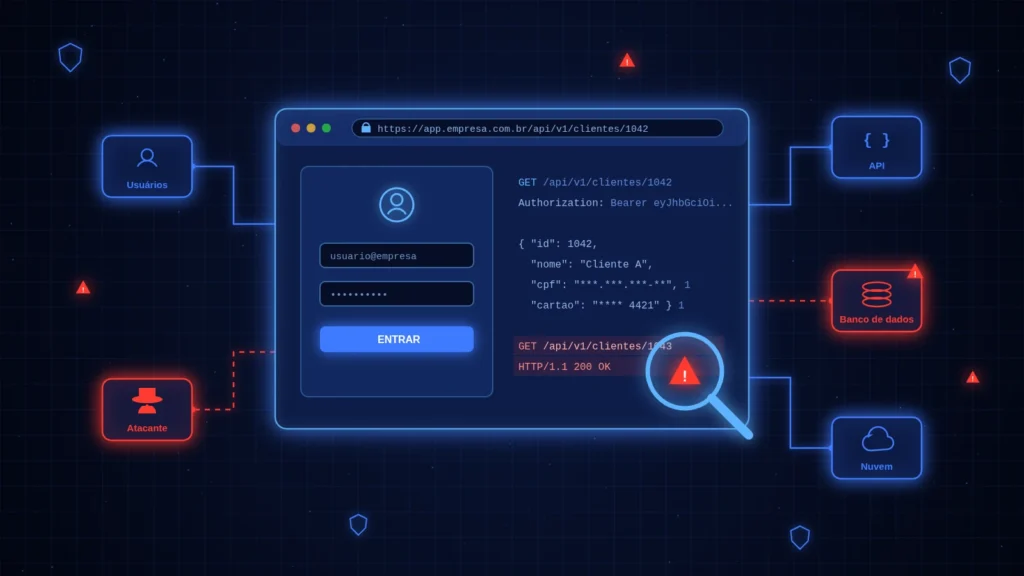
O teste de intrusão, ou pentest, é uma avaliação em que especialistas assumem a perspectiva de um atacante e tentam explorar, de forma controlada, as vulnerabilidades de um sistema.
O objetivo não é entregar uma lista de alertas, e sim provar o que é explorável, até onde a exploração chega e qual o impacto para a operação, os dados e os clientes.
O teste pode ser feito sem credenciais (caixa-preta), com usuários de teste de diferentes perfis (caixa-cinza) ou com acesso à documentação e ao código (caixa-branca), conforme o objetivo combinado.
Para ambientes específicos, a ASER também oferece Pentest Network, Pentest Mobile e Pentest para E-commerce.
A avaliação pode incluir:
Um bom teste começa pelas perguntas que a empresa precisa responder, para a diretoria, para auditores ou para os próprios clientes.
Uma vulnerabilidade isolada pode parecer de baixo impacto. Combinada com uma falha de autorização ou uma credencial fraca, pode expor a base inteira de clientes.
Ao final do teste, você saberá:
Os testes são conduzidos por profissionais que analisam a aplicação sob a perspectiva de um atacante, combinando ferramentas especializadas com exploração manual. Equipe com certificações OSCP, CEH e eWPT.
Não entregamos só a nota técnica. Explicamos como cada falha afetaria clientes, dados, receita, reputação e continuidade da operação.
A execução segue referências como OWASP Web Security Testing Guide, OWASP Top 10, OWASP API Security Top 10 e PTES, com técnicas mapeadas no MITRE ATT&CK quando aplicável.
Testamos o que os scanners não enxergam: acesso a dados de outros usuários, escalonamento de perfil, abuso de fluxos e de regras de negócio.
Cada projeto é planejado de acordo com a arquitetura, as tecnologias, as integrações e os perfis de acesso da aplicação avaliada.
Os achados podem seguir para o nosso Gerenciamento de Vulnerabilidades e para o SOC, que acompanham a correção e ajustam a detecção.
Definimos objetivos, aplicações, APIs, perfis de acesso, janelas e exclusões. Nada é testado sem autorização por escrito.
Identificamos tecnologias, endpoints, superfícies expostas, fluxos de autenticação, integrações e possíveis pontos de entrada.
Utilizamos ferramentas especializadas para apoiar a descoberta inicial de vulnerabilidades, configurações inadequadas e componentes expostos.
Os especialistas validam os achados e realizam testes manuais de exploração, autorização, autenticação, sessões, APIs e lógica de negócio.
Cada vulnerabilidade é analisada considerando sua possibilidade de exploração e o impacto técnico e comercial para a empresa.
Entregamos visão executiva, detalhes técnicos, evidências e plano de correção priorizado, e apresentamos os resultados às equipes envolvidas.
Nenhum teste começa sem autorização formal do responsável pelo ambiente. Sistemas fora do escopo não são tocados.
Ativos, técnicas, horários e o que fica de fora são registrados antes do início, para não haver surpresas.
Se houver impacto inesperado ou sinal de um incidente real em andamento, o teste é interrompido e você é avisado na hora.
Um responsável da ASER e um do cliente, com canal direto de escalonamento durante toda a execução.
Coletamos o mínimo necessário para provar cada achado, com prazo de guarda e descarte combinados.
Depois das correções, o reteste confirma que cada falha foi de fato eliminada, quando previsto no escopo.
Onde estão minhas falhas e quais corrigir primeiro? Varredura contínua, priorização pelo risco real e governança das correções.
Essa falha é explorável e qual o impacto? Exploração controlada de aplicações e APIs, com evidências e plano de correção.
Até onde um invasor avança na minha rede? Testes na infraestrutura interna e externa, segmentação e movimentação lateral.
Minha equipe detecta e responde a um ataque real? Simulação de adversário com objetivos definidos, medindo detecção e resposta.
O que eu tenho exposto na internet sem saber? Descoberta contínua de ativos, serviços e domínios expostos.
Meus colaboradores caem em golpes? Simulações de phishing, SMS e ligações, com treinamento no momento da falha.
O scan usa ferramentas automatizadas para apontar possíveis vulnerabilidades, componentes desatualizados e configurações inadequadas.
O teste de intrusão valida esses achados manualmente, explora de forma controlada e mostra o impacto real, inclusive quando falhas pequenas combinadas abrem um caminho de ataque.
Caixa-preta: o especialista parte sem credenciais nem informações internas, como um atacante externo.
Caixa-cinza: recebe usuários de teste de diferentes perfis, para avaliar autorização e o que um cliente ou funcionário mal-intencionado conseguiria fazer.
Caixa-branca: tem acesso à documentação, à arquitetura e, se combinado, ao código, o que aumenta a profundidade da análise.
Os testes são planejados para preservar a disponibilidade.
Antes do início, são definidas regras de engajamento, horários, ativos críticos e um canal de interrupção imediata. Técnicas com risco de indisponibilidade só são executadas com autorização específica.
O teste de intrusão é uma evidência importante para esses requisitos. O PCI DSS exige testes de intrusão periódicos (requisito 11.4), a LGPD pede medidas técnicas de segurança adequadas ao risco e a Resolução CMN 4.893 prevê testes e varreduras para detecção de vulnerabilidades.
Sozinho, porém, o teste não garante conformidade: ele comprova o estado de segurança na data da avaliação e orienta as correções.
No mínimo uma vez por ano e sempre depois de mudanças relevantes, como novas funcionalidades, integrações, troca de plataforma ou migração de infraestrutura.
Basta informar:
Não envie senhas nem credenciais nessa etapa. Elas são combinadas com segurança depois da autorização formal.
Converse com um especialista para definir o escopo do seu teste e receber uma proposta.