A maioria dos ataques começa com uma mensagem convincente enviada a uma pessoa. Muitas empresas investem em firewalls e EDR, mas esquecem o fator humano. Nossa plataforma simula ataques reais de phishing, smishing e vishing, mede a resiliência dos colaboradores e entrega treinamento no momento da falha, transformando pessoas em sua primeira linha de defesa.
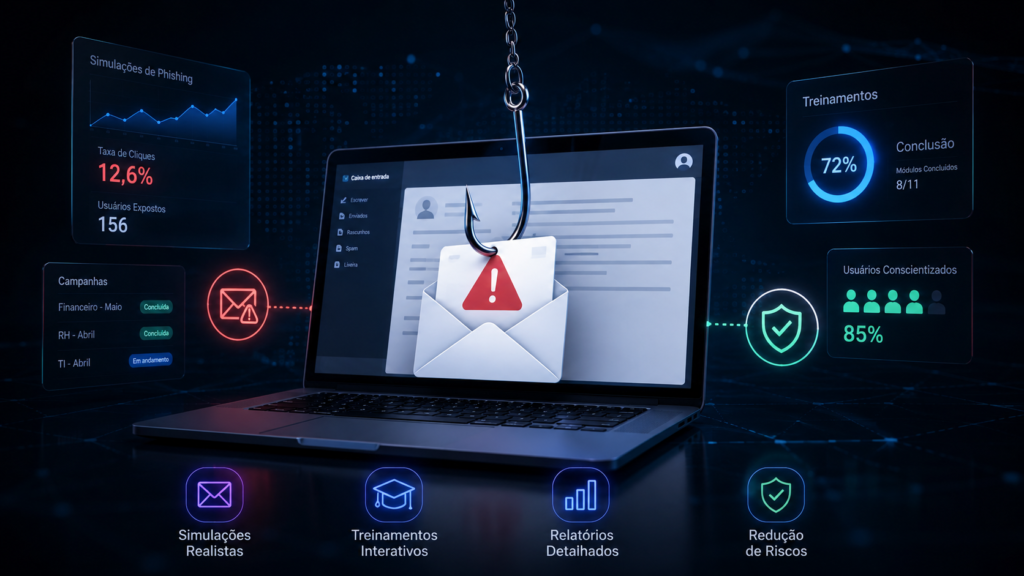
Uma plataforma de testes de phishing é uma solução tecnológica que permite às empresas simular ataques de engenharia social — por e-mail (phishing), SMS (smishing) e ligações (vishing) — para medir a resiliência dos colaboradores e treiná-los de forma prática e contextual.
Diferente de treinamentos teóricos e anuais, a simulação de phishing cria experiências reais de aprendizado. Quando um colaborador clica em um link malicioso simulado, ele recebe um micro-treinamento imediato explicando por que caiu no golpe e como identificar sinais de alerta no futuro.
A ASER oferece uma plataforma completa de security awareness training que vai além de simples campanhas de e-mail. Nossos cenários incluem:
O fator humano continua sendo o vetor de ataque mais explorado por cibercriminosos. Tecnologia avançada não substitui a necessidade de colaboradores conscientes e preparados.
Templates de phishing personalizados para finanças, RH, jurídico, TI e operação. Usamos linguagem, remetentes e contextos que seus colaboradores realmente veriam no dia a dia.
Simule ataques por e-mail, SMS e ligações telefônicas. Atacantes não usam apenas um canal — sua defesa também não deve.
Quem clica não é punido — é educado. Micro-treinamentos de 2-3 minutos explicam o golpe, mostram os sinais de alerta e reforçam comportamentos seguros.
Configure campanhas recorrentes, sazonais (Black Friday, declaração de IR) ou pontuais. A plataforma envia, mede e reporta automaticamente.
Evidências de treinamento para LGPD, ISO 27001, PCI-DSS e seguros cibernéticos. Exporte relatórios comprobatórios em um clique.
Sincronize usuários automaticamente. Segmentação por departamento, cargo, localidade e nível de risco. Sem trabalho manual de CSV.
Campanhas de e-mail phishing com templates realistas, landing pages simuladas e rastreamento completo de aberturas, cliques e credenciais inseridas. Inclui spear phishing personalizado.
Mensagens SMS simulando bancos, entregas, 2FA e promoções. Mede a propensão de colaboradores a clicar em links mobile e instalar apps maliciosos.
Ligações automatizadas simulando suporte técnico, instituições financeiras e colegas de trabalho. Testa a resiliência contra engenharia social por voz.
Biblioteca de microlearning, vídeos, quizzes e gamificação. Conteúdo atualizado com ameaças reais do momento. Certificação de conclusão por colaborador.
Testes de baseline, campanhas de acompanhamento e relatórios de evolução. Identifique os colaboradores e departamentos mais vulneráveis e direcione treinamentos.
Relatórios executivos em linguagem de negócio, evidências de treinamento para auditorias e dashboards de ROI. Justifique o investimento em segurança com dados.
Cada campanha é aprovada pela empresa, com alinhamento entre segurança, RH e jurídico antes do primeiro envio.
Grupos, canais e temas são definidos com antecedência. Temas que possam causar dano ou constrangimento ficam de fora.
Remetentes e páginas simuladas são liberados junto com a TI, para a campanha não ser confundida com um ataque real.
Quem cai no golpe recebe orientação na hora. O objetivo é mudar comportamento, não expor colaboradores.
Registramos apenas o necessário para medir a campanha, e os resultados para a diretoria são apresentados de forma agregada.
Campanhas recorrentes mostram a evolução por área e indicam onde reforçar o treinamento.
Onde estão minhas falhas e quais corrigir primeiro? Varredura contínua, priorização pelo risco real e governança das correções.
Essa falha é explorável e qual o impacto? Exploração controlada de aplicações e APIs, com evidências e plano de correção.
Até onde um invasor avança na minha rede? Testes na infraestrutura interna e externa, segmentação e movimentação lateral.
Minha equipe detecta e responde a um ataque real? Simulação de adversário com objetivos definidos, medindo detecção e resposta.
O que eu tenho exposto na internet sem saber? Descoberta contínua de ativos, serviços e domínios expostos.
Meus colaboradores caem em golpes? Simulações de phishing, SMS e ligações, com treinamento no momento da falha.
Uma plataforma de testes de phishing é uma solução SaaS que permite simular ataques de engenharia social (e-mail, SMS, ligações) para medir a resiliência dos colaboradores e treiná-los com microlearning contextual. Diferente de treinamentos teóricos, a simulação cria experiências reais de aprendizado.
Sim. Os e-mails simulados não instalam nada e não causam danos. A plataforma registra apenas as interações necessárias para medir a campanha, e quem cai no golpe recebe orientação educativa, não punição.
O objetivo é educar, não expor. As campanhas são combinadas com a empresa e seguem a LGPD.
A primeira campanha pode ser executada logo após a configuração e já mostra a taxa de cliques de partida.
A redução aparece ao longo de campanhas regulares, e a plataforma mostra essa evolução mês a mês, por área.
Sim. A plataforma gera evidências de treinamento para LGPD, ISO 27001, PCI-DSS e requisitos de seguros cibernéticos. Relatórios comprobatórios de campanhas, taxas de engajamento e evolução da equipe são exportáveis para auditorias.
A plataforma ASER suporta phishing (e-mail), smishing (SMS) e vishing (ligações) em uma única solução. Você pode executar campanhas isoladas ou campanhas combinadas que simulam ataques multicanais — a forma mais realista e efetiva de testar resiliência.
No momento do clique, o colaborador é redirecionado para uma página educativa que explica: por que aquele e-mail era um golpe, quais sinais de alerta ele ignorou, e como identificar tentativas similares no futuro. O conteúdo é um microlearning de 2-3 minutos — rápido, prático e sem interromper a produtividade.
Agende uma campanha de diagnóstico e conheça a taxa de cliques da sua empresa.