
Um alerta associa um e-mail da sua empresa a um vazamento. Isso merece triagem, mas o registro sozinho não confirma invasão. Pode ser um e-mail usado em um serviço externo, a exposição de uma credencial corporativa ou uma pista que, somada aos registros internos, aponta para uso indevido da conta. Cada situação pede uma resposta diferente.
Classifique o que foi encontrado
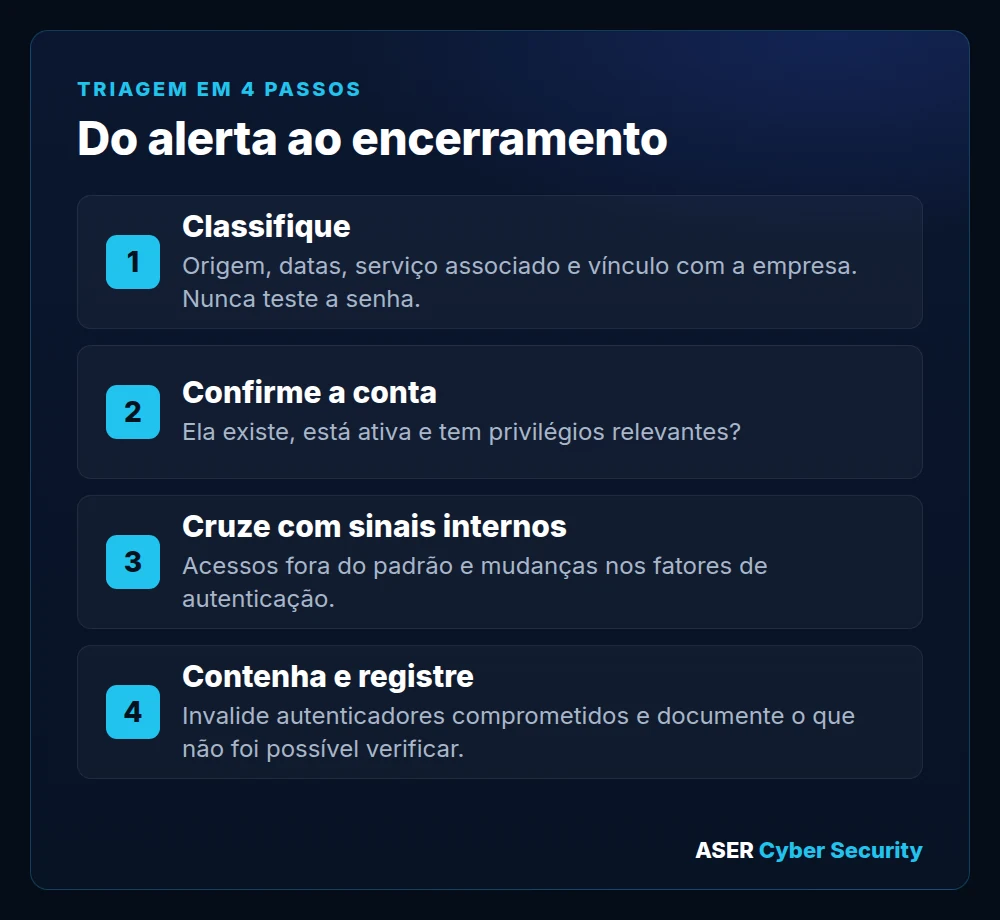
Registre a origem do alerta, as datas disponíveis, o serviço associado e o vínculo com a organização. Confirme em fontes internas se a conta existe, está ativa e tem privilégios relevantes. Não tente autenticar com o material coletado nem copie senhas ou tokens em chamados, planilhas ou mensagens.
Se o único vínculo for um e-mail usado num serviço externo, investigue o contexto e siga o fluxo interno de segurança; não trate a mera presença do endereço como acesso indevido ao ambiente corporativo. Se houver evidência de comprometimento de um autenticador corporativo, priorize sua invalidação e substituição. O NIST SP 800-63B-4 traz orientações para lidar com autenticadores comprometidos. Conforme o caso, a equipe pode precisar revogar sessões, revisar os métodos de recuperação e preservar registros antes que expirem.
Cruze o alerta com sinais internos
Procure, nos registros disponíveis e dentro do escopo autorizado, acessos fora do padrão, alterações nos fatores de autenticação e outras atividades que não correspondam ao uso esperado. Se houver sinais de uso indevido, acione o processo de resposta a incidentes. Se a cobertura de registros for limitada, documente essa limitação: não encontrar evidência é diferente de confirmar que nada ocorreu.
Imagine que o e-mail de um colaborador apareça em um vazamento de uma loja on-line fictícia. O alerta não mostra que a senha corporativa esteja exposta. A equipe confere se a conta está ativa, analisa os registros disponíveis e registra sua conclusão e o que não conseguiu verificar.
Defina quem acompanha até o encerramento
Um alerta útil termina com responsável, ação e evidência de encerramento. Quando a organização precisa repetir essa triagem com frequência, vale avaliar um serviço de inteligência de ameaças com critérios claros para monitorar, validar e escalar ocorrências.
Modelo para usar: triagem de credenciais
| Alerta e data | Vínculo confirmado | Evidência interna | Ação | Responsável | Encerramento |
|---|---|---|---|---|---|
| Conta em serviço externo fictício | E-mail corporativo | Sem sinal nos logs disponíveis | Revisar logs e registrar resultado | Segurança | Em revisão |
A Cyber Threat Intelligence da ASER monitora vazamentos e fóruns, valida o que realmente afeta sua empresa e entrega o alerta com contexto para a triagem. Fale com um especialista.