
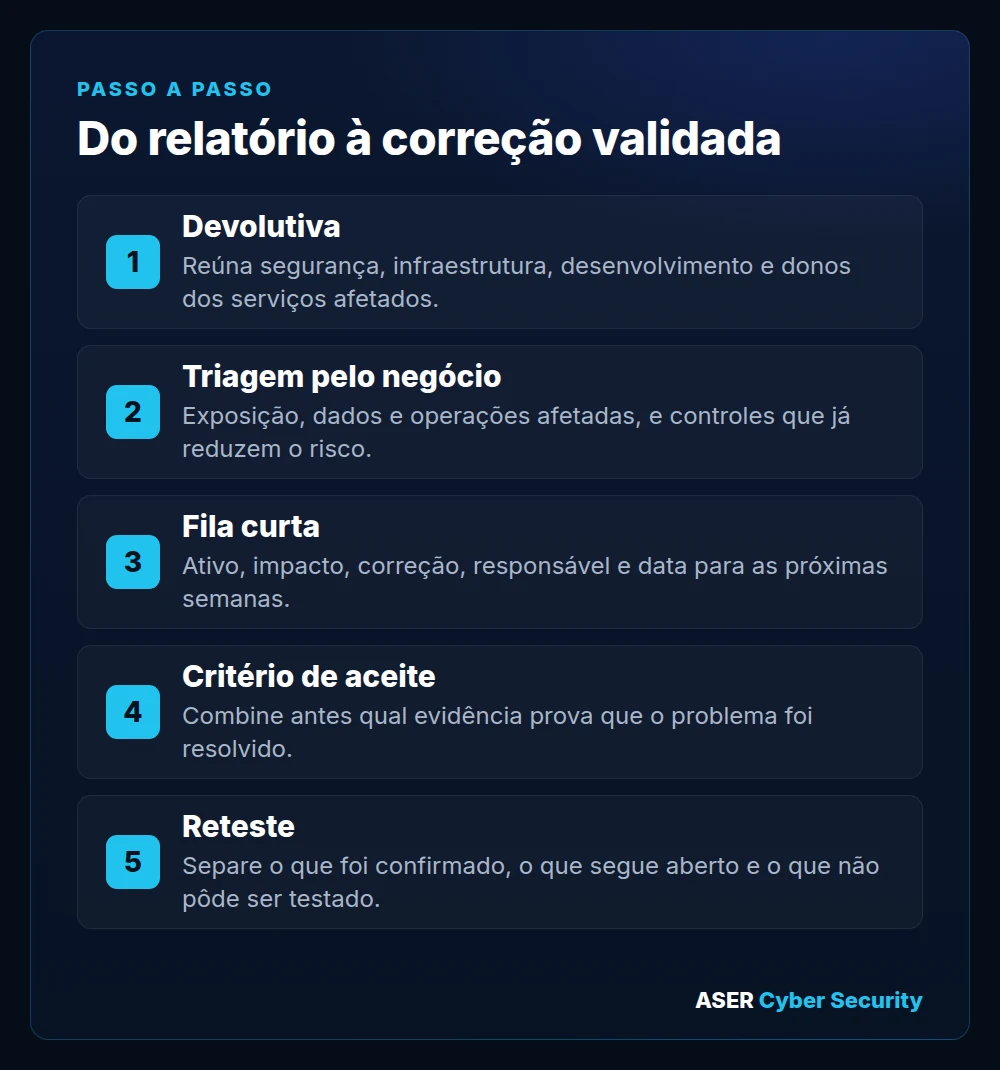
O relatório chegou com dezenas de achados. Antes de abrir um chamado para cada um ou contratar outro teste, descubra quais correções reduzem mais risco e quais equipes conseguem executá-las. O melhor primeiro passo costuma ser uma reunião de devolutiva com segurança, infraestrutura, desenvolvimento e os responsáveis pelos serviços afetados.
Comece pelo impacto no negócio
Use a classificação técnica do relatório como ponto de partida, não como ordem de execução. Na triagem, leve em conta se o sistema está exposto à internet, que dados ou operações ele sustenta e quais controles já reduzem o risco. Um problema relevante no portal de pedidos pode exigir ação antes de outro, tecnicamente mais grave, que esteja isolado e tenha controles compensatórios. Registre o motivo de cada decisão para que ela possa ser revista se o ambiente mudar.
Em um exemplo fictício, o portal de uma distribuidora tem um achado ligado ao acesso a dados de pedidos. A equipe de aplicação assume o ajuste; o responsável pelo negócio aprova a janela de mudança; e segurança define de antemão que a evidência de aceite será a validação, em ambiente autorizado, de que os dados só ficam disponíveis para os perfis previstos.
Dê um responsável e um critério de conclusão a cada item
Monte uma fila curta para as próximas semanas. Para cada achado, anote o ativo, o impacto, a medida imediata (quando houver), a correção prevista, o responsável e a data. Se corrigir de imediato colocar um serviço essencial em risco, documente a medida temporária, quem aceitou o risco residual e quando ele será revisto.
Evite encerrar o item só porque a mudança entrou em produção. Combine como a correção será verificada e, quando o reteste for indicado, confirme o escopo e as evidências esperadas. Depois, registre separadamente:
- o que foi confirmado como corrigido;
- o que continuou aberto e por quê;
- o que não pôde ser testado e o que falta para testar.
A publicação NIST SP 800-115 é uma boa referência para planejar testes, analisar achados e definir medidas de mitigação.
Modelo para usar: fila de remediação
| Achado e ativo | Impacto | Prioridade | Responsável | Prazo | Evidência esperada | Situação |
|---|---|---|---|---|---|---|
| Portal fictício: controle de acesso | Exposição de dados de pedidos | Alta | Equipe de aplicação | 15 dias | Validação dos perfis autorizados | A validar |
Se sua empresa já tem um relatório, comece por ele. A ASER Security pode ajudar a organizar as prioridades e definir o que precisa de validação adicional, sem repetir um diagnóstico que ainda serve para a decisão. Conheça nosso Teste de Intrusão e a Gestão de Vulnerabilidades, ou fale com um especialista.